

De tijd dat een cyberverzekering fungeerde als een administratief doekje voor het bloeden, ligt definitief achter ons. Organisaties vertrouwden decennialang op statische polissen en incidentele IT-audits. Nu dwingen professionele ransomware-syndicaten, strikte sanctiewetgeving en Europese compliancedruk het bedrijfsleven naar een heel ander speelveld.
Cyberweerbaarheid draait anno 2026 niet meer om de vraag of de schade achteraf gedekt is door een verzekeraar. Het draait om de vraag hoe wendbaar een organisatie werkelijk is op het moment dat alle schermen op zwart gaan. Die verschuiving van papieren schijnveiligheid naar operationele overleving vormde de rode draad tijdens het event The New Cyber Era van Aon in Antwerpen. Voor de aanwezige directieleden, risk leaders en ICT Magazine werd één ding bevestigd: met onderbuikgevoel en ad-hocoplossingen houd je een modern risicobeleid niet langer overeind.
“Niet zo heel lang geleden vroegen organisaties zich af of een cyberincident hen kon overkomen. Vandaag is het niet meer de vraag óf, maar wanneer het gebeurt”, stelde Arne Vriens, Deputy CEO en Chief Commercial Officer van Aon BeLux, tijdens de aftrap. Aanvallers opereren gerichter dan ooit, mede doordat kunstmatige intelligentie hen ongekende vuurkracht biedt. “Cyberweerbaarheid gaat daardoor allang niet meer over het simpelweg afsluiten van een polis. Het draait om diepgaand inzicht in je risico voor een incident, strakke regie tijdens de storm en er sterker uitkomen aan de andere kant.”
De kloof tussen polis en praktijk
Die kloof tussen wat er op papier geregeld is en wat er zich tijdens een acute aanval afspeelt, is historisch gegroeid. Koen Bauwens, Executive Director Cyber Solutions bij Aon, nam ons mee terug naar 1997, bijna dertig jaar geleden. In Londen werd destijds de allereerste stand-alone cyberverzekering geïntroduceerd. Toen volstond een summiere vragenlijst om dekking te krijgen. Vandaag de dag accepteren verzekeraars geen enkel blind risico meer. Acceptanten eisen harde garanties rond multifactorauthenticatie (MFA), onveranderbare back-upinfrastructuren en actieve Endpoint Detection and Response (EDR) voordat er überhaupt een offerte op tafel komt.
Toch blijkt zelfs een sluitend verzekeringscontract in de praktijk vaak een gevaarlijke vorm van schijnzekerheid. “Een directie kan zich comfortabel voelen met een getekende polis en de juiste dekkingslimieten, maar de echte vraag is simpelweg: Wat doe je als over zestig minuten de lichten uitgaan en alle data weg is?”, hield Maarten Willems, Enterprise Risk Consultant bij Aon Global Risk Consulting (AGRC), ons voor.
Willems illustreerde dit aan ICT Magazine aan de hand van een praktijkcase rondom de fictieve onderneming ZeroDay. In nulmetingen scoort de component bedrijfscontinuïteit stelselmatig het laagst van alle getoetste domeinen. Waar ZeroDay op governance redelijk presteerde, zakte de score voor cyberweerbaarheid naar een magere 1,6 op een schaal van 4. Veel ondernemingen bezitten wel een corporate continuïteitsplan op directieniveau. Zodra het echter specifiek over een grootschalig cyberincident gaat, ontbreekt elk praktisch draaiboek.
Om die kloof te dichten, volstaat een traditionele risico-inventarisatie niet meer. Binnen de 360-graden methodiek van Aon fungeert het CyQu-platform als startpunt. Daarin krijgen organisaties via ruim honderd criteria een meetbare baseline van 0 tot 4 toegekend. Pas wanneer die score via peer reporting over negen hoofddomeinen wordt vergeleken met wereldwijde sectorgenoten, ontstaat een objectief fundament. Vanuit die analyse simuleert de Cyber Risk Analyzer honderden verliesscenario’s om de Total Cost of Risk (TCOR) in klinkende munt uit te drukken. Het afsluiten van een polis is binnen deze benadering geen startpunt, maar het sluitstuk van een datagedreven risicotransfer.
M&A en de blinde vlek in de keten
De kwetsbaarheid van een organisatie wordt tijdens een aanval echter zelden veroorzaakt door het eigen primaire netwerk. Een van de gevaarlijkste routes waarlangs kwaadwillenden binnendringen, ligt in fusies en overnames (M&A). Marco Salvatore, Cyber Leader Aon BeLux, liet weten dat bijna één op de vier bedrijven te maken krijgt met een cyberincident tijdens of vlak na een overnamedeal.
“Een overnametransactie is niet enkel een overdracht van aandelen en activa, maar net zo goed de overname van een compleet cyberrisicoprofiel”, aldus Salvatore. “Veel kopers voegen het aangekochte bedrijf simpelweg toe aan hun bestaande groepspolis, zonder te controleren wat ze daadwerkelijk binnenhalen. Misschien is het overnamedoelwit al maanden stilzwijgend gecompromitteerd door aanvallers die slapend afwachten?”
Tijdens het tekenen van de deal piekt de publieke zichtbaarheid. Tegelijkertijd wisselen partijen en externe adviseurs massaal gevoelige financiële stukken en intellectueel eigendom uit via gedeelde platforms. De daaropvolgende integratiefase vormt volgens Salvatore het absolute breekpunt. IT-systemen worden haastig samengevoegd, netwerksegmentatie verdwijnt en bevoegdheden lopen door elkaar.
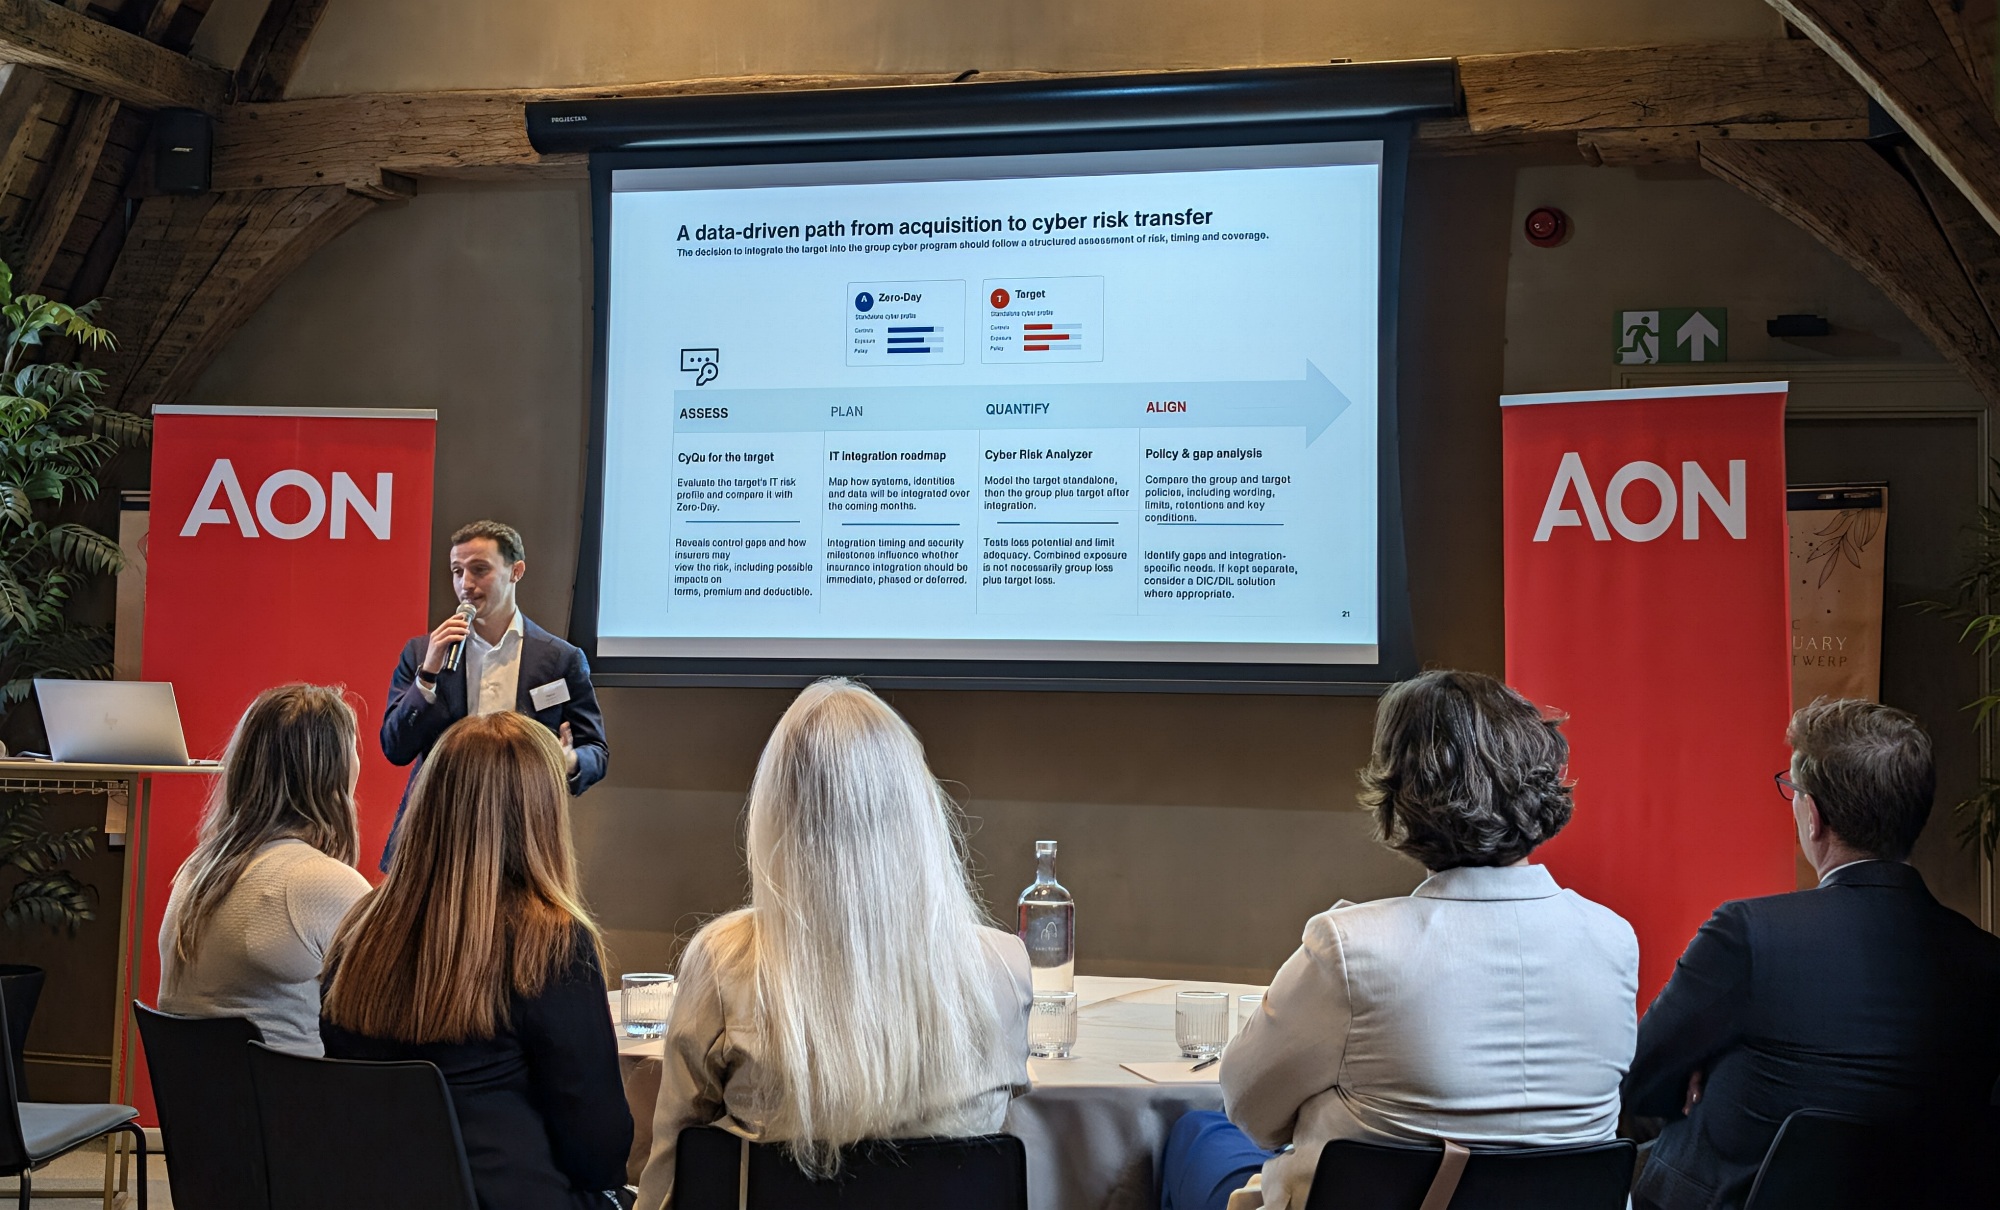
Salvatore schetste hoe Aon dit risico structureert in vier stappen: assess, plan, quantify en align. Als een overgenomen partij zwakke beveiligingsmaatregelen hanteert, kan het blind integreren in de groepspolis leiden tot verslechterde voorwaarden of fors hogere premies voor de hele organisatie. Bovendien is risicokwantificering geen simpele optelsom. Als koper ZeroDay een risicoblootstelling heeft van 10 miljoen euro en het overnamedoelwit 5 miljoen euro, is het gecombineerde risico niet automatisch 15 miljoen. De statistische kans op een gecombineerd incident ligt anders, wat vraagt om geavanceerde financiële modellering.
Voor beursgenoteerde bedrijven heeft Aon daarom een nieuwe functionaliteit geïntroduceerd binnen de Cyber Risk Analyzer. Die berekent direct hoe een potentieel cyberverlies bij een dochteronderneming doorwerkt op de geconsolideerde balans en op kernindicatoren zoals EBITDA, de winst per aandeel (EPS) en return on equity (ROE). Daarmee verandert cybersecurity van een vage IT-waarschuwing in harde munitie voor gesprekken tussen risk managers en de CFO.
Binnen de onderhandelingskamer van ransomware
Hoe noodzakelijk die financiële en operationele voorbereiding is, blijkt zodra het noodlot toeslaat. Waar directies een ransomware-aanval vaak ervaren als brute willekeur, schetste Bastiaan Weijers, Head of Incident Response Benelux & DACH bij incident responsespecialist S-RM, ons een heel ander beeld. Zijn team treedt op als digitale brandweer zodra infrastructuren platliggen en back-ups blijken vernietigd. Afpersing via ransomware is inmiddels uitgegroeid tot een zakelijk verdienmodel.
“Aanvallersgroepen beseffen heel goed dat hun model valt of staat met betrouwbaarheid”, legde Weijers uit. “Als een slachtoffer betaalt en de decryptiesleutel werkt niet, stort hun verdienmodel in.” Tegelijkertijd brokkelen traditionele bendes af. Grote syndicaten vallen continu uiteen in nieuwe splintergroepen. “We krijgen daardoor elk jaar te maken met vijftig tot zestig nieuwe groepen zonder bewezen reputatie, wat onderhandelen veel risicovoller maakt”, aldus Weijers.
Aan de hand van een casus rond de beruchte Akira-groep liet Weijers zien hoe professionele Threat Actor Engagement in de praktijk werkt. De aanvallers hadden een terabyte aan gevoelige bedrijfsdata buitgemaakt en de back-ups onbruikbaar gemaakt. Hoewel de openingsvraag fors boven het miljoen lag, bleek dat allerminst een vaststaand bedrag. Door het proces strak te regisseren, met proefontsleutelingen, verificatie van gestolen bestanden en het opvragen van een ‘pentest-rapport’ over het binnendringen, realiseert een onderhandelaar gemiddeld 74 procent ‘korting’ op de initiële eis.
Lees ook: Betalen aan criminelen of failliet: het duivelse dilemma
Zodra er een principeakkoord ligt, volgt de meest precaire stap, namelijk de financiële afwikkeling. Cryptobrokers voeren eerst strenge sanctiescreenings uit op de ontvangende wallets. Blijkt een groep gelinkt aan gesanctioneerde staten of bendes zoals LockBit, dan is betalen wettelijk verboden en vervalt elke verzekeringsdekking. Pas na groen licht volgt een testtransactie van 0,001 bitcoin, waarna bij bevestiging het restant wordt overgemaakt in ruil voor de decryptiesleutel en bewijs van dataverwijdering.
Crisis-governance in de War Room
Dat zo’n beslissing om te onderhandelen of te betalen niet louter een technische keuze is, werd tastbaar gemaakt tijdens een interactieve sessie door Beazley Security. Onder leiding van Jad Nehme (Director of Cyber Solutions) en Maxime Vandenberghe (Cyber Underwriter) werd een realistische crisissituatie voorgelegd.
In dit rollenspel werd pijnlijk zichtbaar hoe directiekamers verscheurd raken zodra een incident escaleert. Waar de CEO de continuïteit wil borgen en neigt naar betalen om reputatieschade te voorkomen, hamert de Legal Counsel op compliance en aansprakelijkheid rondom datalekken. De CFO kijkt juist weer naar de financiële strop en de impact op aandeelhouderswaarde, terwijl Corporate Communications worstelt met mediadruk en chantageberichten op het dark web.
De simulatie onderstreepte exact wat Maarten Willems ons eerder voorhield: veerkracht staat of valt met crisisorganisatie. De Cyber Resilience Diagnostic van Aon toetst organisaties niet voor niets op vijf specifieke pijlers: Incident Response, IT Disaster Recovery, Crisis Management, Business Continuity en Claims Preparedness. Een draaiboek moet voorzien in een duidelijke impactmatrix en vastgelegde escalatielijnen. Zonder periodieke crisissimulaties op board-niveau blijft governance een papieren tijger die bij het eerste incident direct bezwijkt.
De eerste uren bepalen het succes van de claim
Wanneer de rook in de War Room enigszins is opgetrokken, begint de financiële en juridische nasleep. Lara Vansweevelt, Senior Claims Manager bij Aon, maakte aan ICT Magazine duidelijk dat de kiem voor een succesvolle of juist mislukte verzekeringsclaim al in de allereerste uren van de crisis wordt gelegd. Vansweevelt noemde vier praktische pijlers die bepalend zijn voor de afloop van een claim.
1. Activeer de noodlijn onmiddellijk: Zodra er een vermoeden is van een incident, moet het officiële noodnummer van de verzekeraar worden gebeld. Dit opent niet alleen direct het formele schadedossier, maar geeft organisaties meteen toegang tot een panel van doorgelichte forensische experts, crisisadvocaten en onderhandelaars. Bedrijven die op eigen initiatief externe partijen inhuren voordat ze melding maken, lopen het risico dat de verzekeraar weigert de gemaakte kosten te vergoeden wegens het ontbreken van voorafgaande toestemming.
2. Richt direct een intern crisisteam in: Een cyberaanval is een bedrijfscrisis, geen IT-probleem. Naast IT moeten directie, legal, HR, communicatie en finance meteen aan tafel zitten. Zo lopen beslissingen over meldplichten aan toezichthouders, personeelsinstructies en persverklaringen synchroon met de technische respons.
3. Documenteer vanaf de eerste minuut: Terwijl IT-teams zich logischerwijs storten op systeemherstel, vergeten bedrijven stelselmatig de administratieve bewijslast. Wie achteraf claimt zonder sluitend logboek van genomen beslissingen, overuren, externe consultancykosten en operationele derving, stuit onherroepelijk op slepende discussies met schade-experts.
4. Voer strikte sanctiechecks uit: De beslissing om al dan niet losgeld te betalen, ligt te allen tijde bij het slachtoffer zelf. Een verzekeraar zal die keuze nooit forceren of zelfstandig nemen. Zonder voorafgaande sanctiecheck via erkende onderhandelaars is uitkering of vergoeding van losgeld echter contractueel uitgesloten.
“De bedrijven die een cybercrisis het meest succesvol doorkomen, zijn niet per se de organisaties met de modernste technologie in huis”, besloot Vansweevelt. “Het zijn de partijen met de meest mature interne organisatie en de strakste besluitvormingsstructuur. De eerste uren en dagen na een aanval bepalen niet alleen de operationele impact van het incident, maar dicteren direct het succes van de verzekeringsclaim die volgt.”
In Antwerpen werd één ding onomstotelijk duidelijk: een getekende polis en een ingevuld compliance-formulier bieden nul garanties wanneer de systemen uitvallen. Onder druk van toezichthouders en professionele hackers moeten bestuurders zelf aan de bak. Organisaties die risico’s vooraf in kaart brengen en hun crisisrespons serieus testen, verkleinen de operationele schade. In het huidige dreigingslandschap is dat simpelweg het verschil tussen overleven of kopje-onder gaan.