

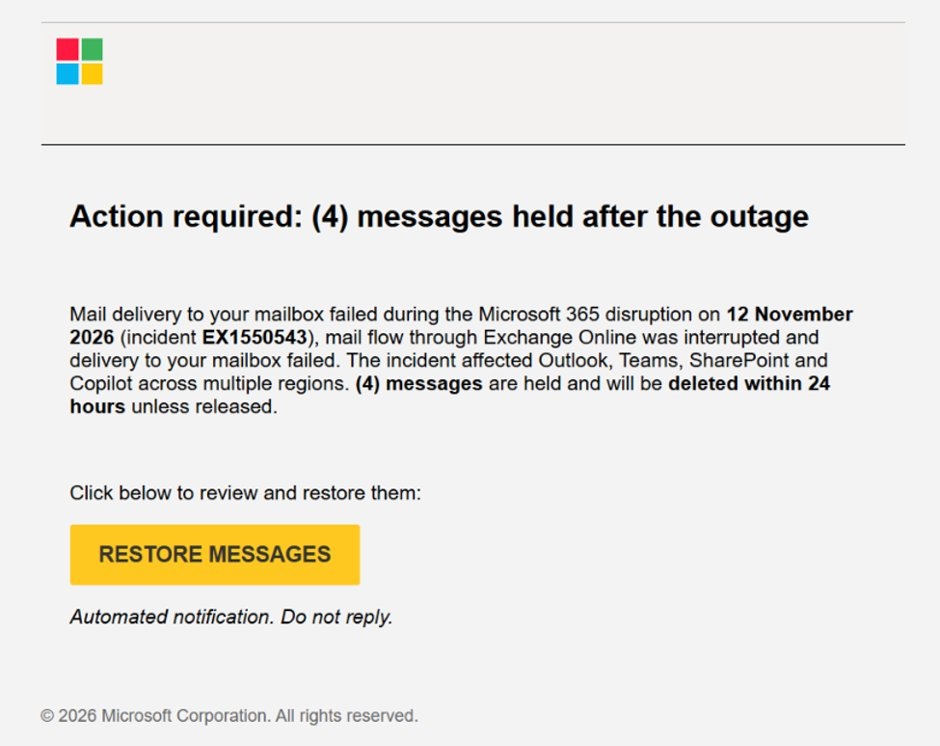
Microsoft waarschuwt voor een phishingcampagne die inspeelt op de Exchange Online-storing van vorige week. Aanvallers sturen e-mails die op officiële service health-meldingen lijken en verwijzen naar het echte incident EX1550543. Ontvangers wordt gevraagd te klikken om ‘vastgehouden’ berichten te herstellen.
Microsoft Threat Intelligence heeft een actieve phishingcampagne ontdekt die gebruikmaakt van de Microsoft 365-storing van donderdag 12 november. De aanvallers sturen e-mails die zich voordoen als service health-meldingen van Microsoft. Daarin noemen ze onder andere het nummer van het echte Exchange Online-incident: EX1550543.
Binnen 24 uur ‘verwijderd’
Een deel van de phishingmails die Microsoft op 13 november onderschepte, beweert dat berichten tijdens de storing zijn vastgehouden. Wie niet binnen 24 uur klikt om ze te herstellen, zou ze kwijtraken. Een bekende manier om tijdsdruk te creëren.
De onderwerpregels volgen het patroon “Outage – [code van zes tekens]”. In de weergavenaam van de afzender staat een voorvoegsel dat per organisatie verschilt, gevolgd door “Outage Notification” of “Service Health”.
Achter de schermen gebruikt de campagne drie afzenderdomeinen: moments-notice[.]com, planetmaison[.]com en newbooker[.]com. De links lopen via click-tracking van SendGrid, specifiek per ontvanger, en sturen door naar reallifeaccounting[.]com. Daarbij is onder meer het pad /themelist0.html waargenomen. Vergelijkbare berichten kwamen terecht bij organisaties in meerdere Amerikaanse sectoren.
Volgens Microsoft past de activiteit bij credential phishing. Of er daadwerkelijk inloggegevens zijn buitgemaakt of malware is verspreid, is nog niet bevestigd.
Opsporen met Defender
Securityteams kunnen verdachte berichten opsporen met Threat Explorer in Microsoft Defender for Office 365. Ook advanced hunting in Microsoft Defender XDR helpt: met de tabellen EmailEvents, EmailUrlInfo en UrlClickEvents zijn ingesloten URL’s te onderzoeken en is na te gaan welke gebruikers hebben geklikt.
Daarnaast biedt Safe Links, mits goed geconfigureerd, bescherming op het moment dat iemand op een kwaadaardige URL klikt. Microsoft adviseert organisaties hun Safe Links-beleid te controleren, mogelijke klikken van gebruikers te onderzoeken en storingen altijd direct te verifiëren via het Microsoft 365-admincentrum.
Kettingreactie door slapende bug
De storing waar de aanvallers op meeliften, had overigens niets met een cyberaanval te maken. Uit een eerste analyse van Microsoft blijkt dat een verborgen defect uit juli de boosdoener was. Door een combinatie van extra Teams-verkeer en 14 procent minder servercapaciteit raakten de gateway-servers van Microsoft 365 overbelast. Op het dieptepunt was ruim 80 procent van die servers onbereikbaar, waardoor veel organisaties urenlang niet bij hun e-mail en andere clouddiensten konden.
Microsoft 365 vaker doelwit
Microsoft 365-gebruikers staan al langer in het vizier. Sinds januari maakten drie phishing-as-a-service-diensten (YAM Store, CoGUI en Iron Man) meer dan een miljard phishingberichten mogelijk, waarvan ruim 750 miljoen gericht op Microsoft-klanten. Microsoft en Health-ISAC lieten via een gerechtelijk bevel de domeinen van die diensten in beslag nemen. Eerder gebruikten criminelen gecompromitteerde Microsoft 365-accounts ook al om via een dienst van Proofpoint massaal gespoofte e-mails te versturen die er authentiek uitzagen.